
Säkerhet vid e-signaturer enligt MCP: så här låter du en AI-agent skicka avtal utan att utsätta ditt arkiv för risker
En AI-agent som skickar avtal via en MCP-server för elektroniska signaturer bör kunna förbereda och skicka avtalen, inte läsa igenom hela ditt arkiv. Sex principer säkerställer detta, tillsammans med vad leverantörer av elektroniska signaturer – däribland Formify – kan och inte kan begränsa, samt en checklista med tio frågor för alla MCP-servrar för elektroniska signaturer.
Av David Nordin
Senast kontrollerat: 12 november 2026. Leverantörssidorna och specifikationen för Model Context Protocol (MCP) kan ändras, så kontrollera på nytt de som du förlitar dig på.
Upplysning: Formify publicerar denna guide och är en av de leverantörer som omnämns.
För att låta en AI-agent skicka avtal via en MCP-server för elektroniska signaturer utan att exponera ditt arkiv, ska du endast ge den de åtgärder den behöver, själv godkänna varje sändning, hålla den borta från undertecknade avtal och se till att åtkomsten är lätt att återkalla. Ingen av de leverantörer vi har granskat dokumenterar en behörighet som är begränsad till att skicka, en mall eller en mapp. Så du sätter gränsen själv: verktygsinställningar i din AI-klient, en separat användare och en kort checklista. Den här guiden visar hur, samt vad Formify kan och inte kan begränsa idag.
I korthet
- En agent som skickar avtal måste sköta förberedelserna och avsändningen, inte arkiveringen.
- Begränsa antalet verktyg i din klient, kräv att en person godkänner varje utskick och ge agenten en egen användarkonto.
- Använd webhooks för statusuppdateringar istället för att låta handläggaren läsa dokumenten.
- Ingen av de leverantörer av e-signaturer som vi har granskat dokumenterar en token som endast gäller för sändning eller mallar – inte heller Formify. Med Formifys MCP-server kan du förhandsgranska varje dokument innan det skickas och återkalla åtkomst på ett och samma ställe.
- Gå igenom checklistan med tio frågor innan du ansluter någon MCP-server för elektroniska signaturer.
Vilka verktyg för elektronisk signatur kan en AI-agent använda? Docusign, PandaDoc, Scrive, Youtrust, Signaturit och Formify ansluter alla till en MCP-server eller -anslutning. Formifys MCP-server har 50 verktyg och gör det möjligt för agenten att förbereda, förhandsgranska och skicka dokument, medan undertecknaren verifierar sin identitet med en skannad kopia av pass eller ID-kort samt en videoselfie (AES). Den fullständiga verktygslistan finns på Formifys MCP-sida. Formify finns nu listat i ChatGPT:s plugin-katalog. Lägg till Formify i ChatGPT och skicka avtal för underskrift direkt från chatten.
Vad kan en AI-agent göra via en MCP-server för elektroniska signaturer?
Via en MCP -server för elektroniska signaturer kan en handläggare utföra samma typer av åtgärder som finns i produkten. Sortera dem efter risk innan du godkänner någon av dem.
- Läs arkivet: Formify-verktyg: list_documents, get_document, get_signed_document_url; Risk: Avslöjar namn, undertecknare, fältvärden och undertecknade kopior; Förnuftig standardinställning: Avstängt om inte uppgiften kräver det
- Förberedelse: Formify-verktyg: upload_file, create_draft, get_draft_file; Risk: Låg; inga uppgifter lämnar kontot; Lämplig standardinställning: Tillåt
- Skicka: Formify-verktyg: send_draft, create_document; Risk: Kontakter med tredje part och kan inte återkallas; Förnuftig standardinställning: Fråga en människa varje gång
- Spåra eller redigera undertecknare: Formify-verktyg: send_reminder, update_signee; Risk: Kontakt med tredje part; Förnuftig standardinställning: Fråga en person varje gång
- Avbryt eller ta bort: Formify-verktyg: revoke_document, delete_document, delete_template; Risk: Förstör dokument; Lämplig standardinställning: Av
- Kontoinställningar: Formify-verktyg: register_webhook, rotate_webhook_secret, get_account_users; Risk: Förändringar i dataflödet; Förnuftig standardinställning: Av
Formifys MCP-server tillhandahåller 50 verktyg. Formifys produktionschecklista rekommenderar manuell granskning vid åtgärder som sändning, återkallande, radering, påminnelse, webhook och nedladdning av dokument. Enligt MCP-specifikationen måste klienter behandla verktygsanteckningar som ”skrivskyddad” och ”destruktiv” som opålitliga, såvida inte servern är betrodd. Ställ därför in verktygsbehörigheter även i din klient.
Varför är det riskabelt att ge en mäklare tillgång till ditt konto för kontraktsskrivning?
Det är riskabelt att ge en agent tillgång till ditt signeringskonto, eftersom den läser opålitlig text, oftast har fler behörigheter än vad uppgiften kräver och kan kombinera privata uppgifter, opålitlig indata och utgående e-post i en och samma session.
- Agenten läser text som inte kan anses vara tillförlitlig. Ett avtal, ett e-postmeddelande eller en motparts fil kan innehålla instruktioner. OWASP klassificerar detta som indirekt promptinjektion och konstaterar att det är oklart om det finns något helt säkert sätt att förebygga detta.
- Agenten har större befogenheter än vad uppgiften kräver. OWASP kallar detta för ”överdriven handlingsfrihet” och anger tre orsaker: överdriven funktionalitet, överdrivna behörigheter och överdriven autonomi.
- Tre funktioner samsas i en enda agent. Simon Willison kallar kombinationen av åtkomst till privata uppgifter, exponering för opålitligt innehåll och möjligheten att kommunicera externt för den ”dödliga triaden”. En signeringsagent som kan läsa arkivet, öppna inkommande avtal och skicka e-post har alla tre dessa funktioner.
Detta mönster har påvisats även i andra verktyg. I maj 2025 visade Invariant Labs hur ett skadligt GitHub-ärende fick en agent att hämta data från ett privat repositorium till en offentlig pull-förfrågan (Invariant Labs). I juli 2025 visade General Analysis ett supportärende med dolda instruktioner som fick en databasagent att kopiera en token-tabell till ärendetråden (General Analysis). Inget av fallen rörde programvara för elektroniska signaturer. De illustrerar det mönster som en signeringsagent uppvisar.
Relaterade ordlista-uppslag: skugg-AI i avtalshanteringsflöden, AI-risk hos motparten och läckage genom kopiera-och-klistra.
Kan en AI-agent underteckna ett avtal åt dig?
Inte med en avancerad eller kvalificerad signatur. En ombud kan upprätta och skicka ett dokument, och den som undertecknar är en människa. En avancerad elektronisk signatur måste skapas med uppgifter som undertecknaren kan använda ”under sin egen kontroll” (eIDAS, artikel 26, i dess lydelse enligt förordning (EU) 2024/1183), och ett ombuds autentiseringsuppgifter uppfyller inte detta krav. För en enkel signatur är lagstiftningen mindre specifik. Detta är vår tolkning, inte juridisk rådgivning. I praktiken bör du utforma arbetsflödet så att ombudets åtgärder avslutas vid ”skickat”, och att undertecknaren slutför signaturen med sin egen identitetsmetod. För identitetsalternativ, se hur en avancerad elektronisk signatur fungerar med en skannad kopia av pass eller ID-kort och en videoselfie.
Hur förhindrar man att en AI-agent läser ditt avtalsarkiv?
Det finns sex fall där en signeringsagent inte registreras i arkivet:
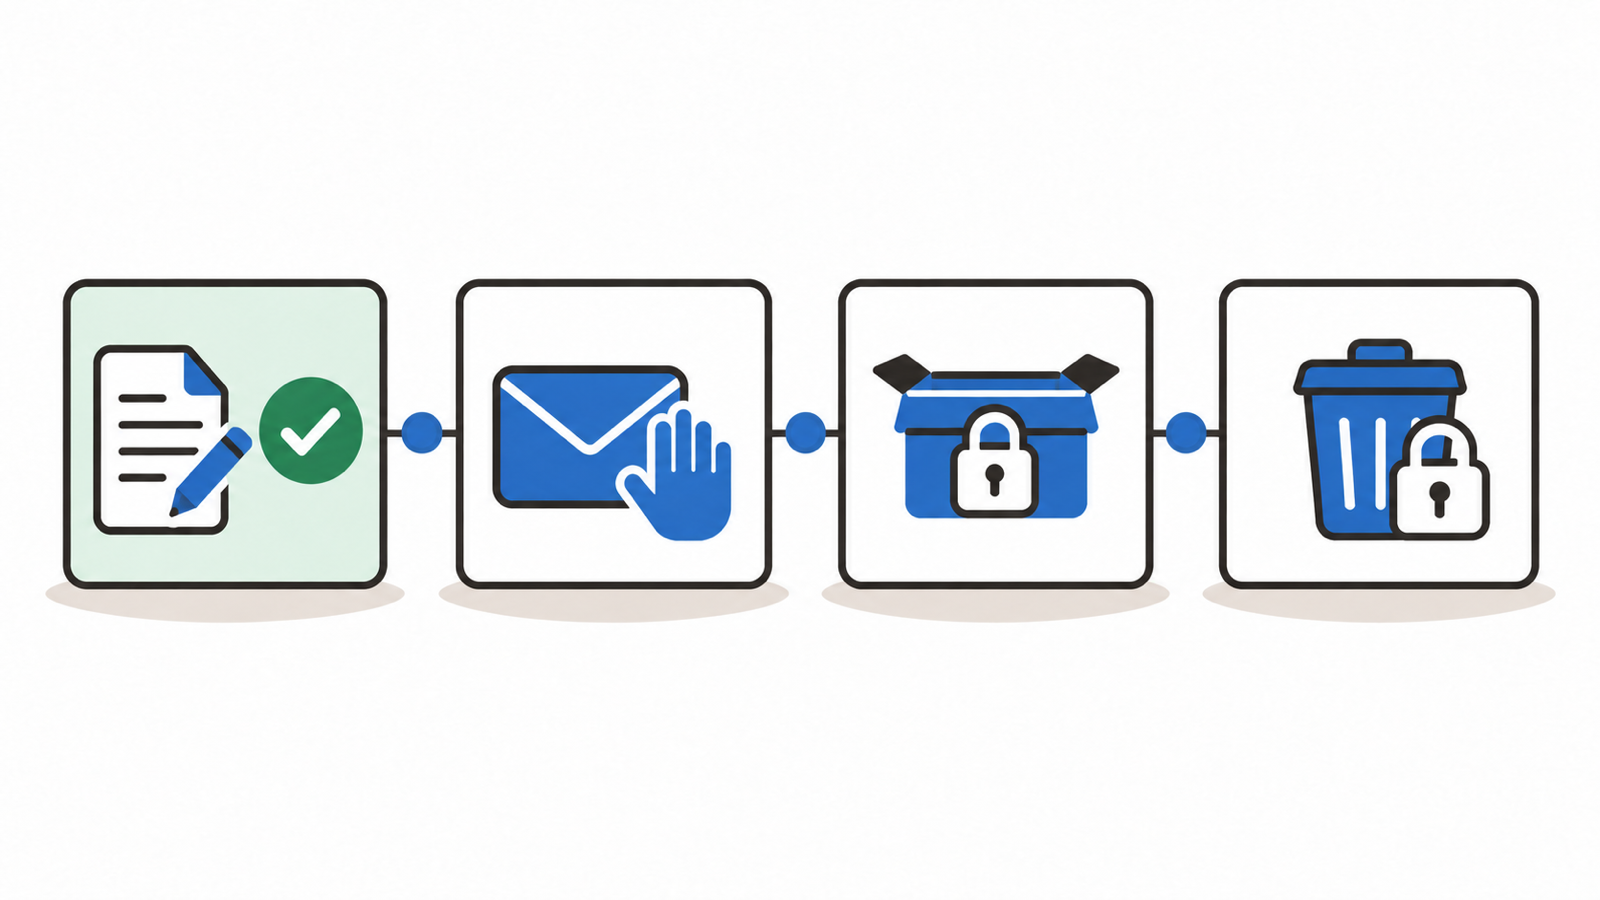
1. Använd så få verktyg som möjligt. Aktivera endast de verktyg som uppgiften kräver i din AI-klient. OpenAI:s MCP-verktyg stöder en allowed_tools-lista, Anthropic API-anslutningen stöder en konfiguration där verktygen är avstängda som standard med inställningar per verktyg, och i Claudes appar kan du inaktivera enskilda verktyg. För att göra en agent till en ren sändare på klientsidan ska du lämna verktygen för att läsa arkivet och alla verktyg för borttagning avstängda; själva tokenet har fortfarande full åtkomst.
2. Se till att en människa är inblandad vid varje utskick. MCP-specifikationen anger att det ”ALLTID BÖR finnas en människa i processen som har möjlighet att neka verktygsaktiveringar”. Använd ett flöde med utkast och bekräftelse: agenten skapar ett utkast, du läser utkastfilen och listan över undertecknare, sedan godkänner du sändningen. Klicka inte på ”tillåt alltid” i sändningsverktygen. I Formify är detta standardflödet: med create_draft och get_draft_file kan du förhandsgranska dokumentet innan send_draft skickar inbjudan. Hur man skickar ett avtal för underskrift från Claude visar flödet steg för steg.
3. Separera agentens identitet. Använd en särskild användare eller ett särskilt konto för agenten, med endast de dokument och mallar som den behöver. Detta är vår rekommendation snarare än en funktion hos leverantören. Det begränsar vad en token kan se, eftersom en token ser det som dess användare ser.
4. Håll de tre riskerna åtskilda. En agent som läser inkommande avtal bör inte samtidigt kunna läsa arkivet eller skicka meddelanden till godtyckliga adresser. Använd en agent för att skapa dokument utifrån dina egna mallar och en person för att hantera allt som kommer in från utsidan.
5. Hämta statusinformation via webhooks, inte genom att läsa i arkivet. Istället för att låta agenten lista och öppna dokument för att se vem som har undertecknat, registrera en webhook så att ditt eget system tar emot händelser om undertecknande och endast meddelar agenten den information den behöver. Formify erbjuder webhooks för dokumenthändelser såsom document.signed och document.completed, med en HMAC-signaturnyckel som du kan byta ut.
6. Se till att åtkomsten kan återkallas och loggas. Använd helst OAuth istället för en API-nyckel med lång giltighetstid, så att du kan återkalla åtkomsten på ett och samma ställe och föra en revisionslogg. Enligt MCP-specifikationen ska klienter logga verktygsanvändningen för revisionsändamål. I Formify visar varje dokuments historik och utskrivbara revisionslogg vad som har hänt med dokumentet, och din AI-klients logg visar vad agenten har gjort.
Vad kan Formifys MCP-server för elektroniska signaturer hantera idag, och vad kan den inte hantera?
Kontrollerat mot Formifys utvecklardokumentation och appen den 12 november 2026:
- OAuth-inloggning med PKCE och en samtyckesskärm: Tillgängligt. Samtyckesskärmen beskriver vad appen kan läsa och skriva; det går inte att begränsa behörigheten på skärmen
- Tokenets giltighetstid: Åtkomsttoken gäller i 1 timme och förnyas automatiskt; förnyelsen (uppdateringstoken) gäller i 60 dagar.
- Förhandsgranskning före avsändning: Tillgängligt. Funktionerna `create_draft` och `get_draft_file` visar dokumentet innan `send_draft` skickar inbjudan
- Återkalla en app: Går att göra under: Inställningar > Integration > Godkända appar, sedan ”...” > ”Återkalla”.
- Webhooks för status: Tillgängligt, med en roterbar HMAC-hemlig nyckel
- Nedladdning av signerat exemplar: get_signed_document_url returnerar en nedladdningslänk som är giltig i 10 minuter, inte själva filen
- API-nyckel som alternativ till OAuth: Finns tillgängligt; OAuth rekommenderas om ditt verktyg stöder det
- Revision: Varje dokument har sin egen historik och en utskrivbar revisionslogg, och under ”Inställningar” visas när respektive app beviljades åtkomst och av vem. Det finns ingen separat logg för varje ansluten app, så använd din AI-klients verktygslogg för agentens egna åtgärder.
- Godkännande på serversidan före avsändning: Tillämpas inte av servern. Din AI-klient frågar före varje avsändning, och verktygsbeskrivningarna samt Formifys funktion för avsändningsavtal instruerar agenten att först bekräfta.
- Token endast för sändning, endast för mallar eller begränsad till en mapp: Ej tillgängligt. En token agerar som den inloggade användaren och ser allt som den användaren ser, så använd en särskild användare (mönster 3).
- Den fullständiga verktygslistan finns på Formifys MCP-sida.
Gränsen för ”dokument som användaren kan se” omfattar användarens egna dokument samt de som delas inom kontot. Dokument som en annan användare håller privata delas inte med administratörer. För agenten är detta skälet till att använda en särskild användare (mönster 3).
Vi har inte heller hittat någon leverantör som dokumenterar ett token som endast är avsett för sändning, endast för mallar eller begränsat till en mapp. Det som fem leverantörer med egna MCP-servrar eller kopplingar dokumenterar är:
- Docusign: Den strängaste dokumenterade åtkomstkontrollen: Använder Docusign OAuth; enligt guiden gäller befintliga behörigheter, åtkomstkontroller och granskningsriktlinjer fortfarande, och behörighetsomfången avgör vilka avtalsdata som kan nås; Bekräftelse före sändning: Enligt guiden kan känsliga arbetsflöden behöva granskas av en person. Docusign uppger att MCP-servern ”är allmänt tillgänglig”; Källa: Docusigns guide för Claude MCP-anslutning (docusign.com), hämtad den 12 november 2026
- PandaDoc: Den strängaste dokumenterade åtkomstkontrollen: Hittades inte på de sidor vi läste. Den officiella MCP-servern har en global och en europeisk adress, och kopplingen i Claudes katalog fungerar endast med den globala regionen; Bekräftelse före sändning: Hittades inte på de sidor vi läste; Källa: PandaDocs MCP-dokumentation (developers.pandadoc.com), hämtad den 12 november 2026
- Scrive: Den strängaste dokumenterade åtkomstkontrollen: Assistenten ”får dina behörigheter, inget mer”; åtkomsten kan återkallas; inloggning med ett Scrive-konto; bekräftelse före sändning: ”Din assistent frågar innan något skickas”; Källa: Scrives MCP-dokumentation (mcpdocs.scrive.com), hämtad den 12 november 2026
- Youtrust: Den strängaste dokumenterade åtkomstkontrollen: En ”AI Connector” byggd på MCP med OAuth-inloggning, för Claude, ChatGPT och Mistral Vibe; den kan skicka meddelanden utifrån en befintlig mall, visa en lista över väntande förfrågningar och kontrollera status, och finns tillgänglig i alla abonnemang; Bekräftelse före sändning: Hittades inte på de sidor vi läste; Källa: Youtrusts sida om AI Connector (youtrust.com), hämtad den 12 november 2026
- Signaturit: Den strängaste dokumenterade åtkomstkontrollen: OAuth-inloggning via webbläsaren; vart och ett av de 49 verktygen är märkt som skrivskyddat eller destruktivt, vilket underlättar beslutet om vilka som ska tillåtas; Bekräftelse före sändning: Hittades inte på de sidor vi granskade; Källa: Signaturits MCP-sida (signaturit.com), hämtad den 12 november 2026
Betrakta detta som en ögonblicksbild och fråga varje leverantör direkt.
Vad ser egentligen AI-leverantören?
Den AI-modell som tolkar resultaten från dina verktyg är den som din egen klient använder, till exempel Claude eller ChatGPT. Formifys MCP-server anropar inte någon språkmodell i sig. Den returnerar strukturerade resultat: dokumentmetadata, namn på undertecknare och kontaktuppgifter samt fältvärden. Ett av verktygen, get_draft_file, returnerar hela utkastet i PDF-format (som base64) till modellens kontext. En undertecknad kopia returneras istället som en kortvarig länk.
Enligt GDPR ska du begränsa vilka uppgifter du överför: I artikel 5.1 c krävs att personuppgifter ska vara ”adekvata, relevanta och begränsade till vad som är nödvändigt”. Kontrollera din AI-leverantörs villkor för databehandling, eftersom det beror på ditt avtal med leverantören om denne agerar som din personuppgiftsbiträde enligt artikel 28. Formifys AI-funktioner inuti kontot (inte MCP-servern) är en separat väg. I EU-konfigurationen kan en administratör välja att endast köra AI med Mistral via dess EU-ändpunkt. AI-assistenten som kan kopplas till dokument som skickas för signering ingår ännu inte i EU-konfigurationen.
Vad bör man fråga innan man ansluter en agent till en MCP-server för elektroniska signaturer?
Ställ dessa tio frågor innan du kopplar in en agent; de två första avgör om agenten överhuvudtaget kan läsa ditt arkiv.
- Kan en token begränsas till att endast kunna skicka, utan läsbehörighet till befintliga dokument?
- Kan en token begränsas till vissa mallar eller mappar?
- Kräver servern en manuell bekräftelse innan ett meddelande skickas, eller är det bara en rekommendation?
- Är verktygen märkta som skrivskyddade och destruktiva, och begränsar du fortfarande deras användning i din klient?
- Används OAuth med PKCE vid inloggning, och går det att återkalla åtkomst på ett och samma ställe?
- Hur länge är tokens giltiga, och vilka behörigheter ger en API-nyckel?
- Skrivs varje åtgärd som en agent utför in i en revisionslogg som du kan läsa?
- Kan agenten få information om signeringsstatus via webhooks istället för att läsa arkivet?
- Vad ser AI-klienten i verktygets resultat, och försöker leverantören minimera detta?
- Var lagras uppgifterna och vilka är underleverantörerna?
Vanliga frågor
Kan jag hindra en agent från att läsa undertecknade avtal?
Det går endast att göra genom att inte bevilja åtkomst till de verktyg som läser dem och genom att använda en särskild användare som inte kan se dessa dokument. I dagsläget är detta en inställning som görs på klient- och kontonivå, inte en alternativ som styrs via leverantörstoken.
Räcker det med en mänsklig bekräftelse?
Det är den sista kontrollen innan ett avtal når en tredje part, så den fångar upp det som de andra kontrollerna missar. Den ersätter inte begränsningarna av vad ombudet får läsa.
Bör agenten använda en API-nyckel eller OAuth?
Använd helst OAuth om ditt verktyg stöder det, eftersom du då kan återkalla behörigheten på ett och samma ställe. En API-nyckel är en hemlig uppgift som gäller under lång tid, så förvara den noggrant.
Skyddar AI-behandling som endast sker inom EU mina avtal här?
Det gäller AI-funktioner i ditt Formify-konto när EU-inställningen är aktiverad, men gäller ännu inte AI-assistenten som är kopplad till dokument som ska undertecknas. En agent i din egen AI-klient använder den klientens modell och region.
Källor
- MCP-specifikation, version 2026-07-28: verktyg, bästa praxis för behörighetshantering och säkerhet
- OWASP LLM01: promptinjektion och LLM06: överdriven handlingsfrihet
- Simon Willison, ”Den dödliga trippeln för AI-agenter”, 16 juni 2025
- Förordning (EU) nr 910/2014 (eIDAS)
- GDPR (förordning (EU) 2016/679), artiklarna 5 och 28
- Rapporter om incidenter: Invariant Labs, GitHub MCP, Allmän analys, Supabase MCP
- Leverantörssidor, som nämns i listan ovan och som alla hämtades den 12 november 2026: Docusigns MCP-guide, PandaDocs MCP-dokumentation, Scrives MCP-dokumentation, Youtrust AI Connector, Signaturits MCP-sida. Formify: utvecklardokumentation och Formifys MCP-sida.


