
Seguridad de la certificación MCP para la firma electrónica: cómo permitir que un agente de IA envíe contratos sin poner en riesgo tu archivo
Un agente de IA que envía contratos a través de un servidor MCP de firma electrónica debería poder prepararlos y enviarlos, pero no leer todo tu archivo. Hay seis pautas que garantizan que así sea, además de lo que los proveedores de firma electrónica —incluido Formify— pueden y no pueden limitar, y una lista de verificación de diez preguntas para cualquier servidor MCP de firma electrónica.
Por David Nordin
Última consulta: 12 de noviembre de 2026. Las páginas de los proveedores y la especificación del Protocolo de Contexto de Modelo (MCP) pueden sufrir cambios, por lo que te recomendamos que vuelvas a comprobar aquellas en las que te basas.
Aviso: Formify publica esta guía y es uno de los proveedores mencionados en ella.
Para que un agente de IA envíe contratos a través de un servidor MCP de firma electrónica sin exponer tu archivo, concédele solo las acciones que necesite, aprueba tú mismo cada envío, manténlo alejado de los contratos firmados y facilita la revocación del acceso. Ninguno de los proveedores que hemos analizado ofrece un token limitado al envío, a una plantilla o a una carpeta. Por lo tanto, debes establecer tú mismo el límite: a través de la configuración de la herramienta en tu cliente de IA, con un usuario independiente y una breve lista de comprobación. Esta guía explica cómo hacerlo y qué es lo que Formify puede y no puede limitar en la actualidad.
En resumen
- Un agente que envía contratos debe encargarse de prepararlos y enviarlos, no de archivarlos.
- Limita las herramientas de tu cliente, exige que una persona apruebe cada envío y asigna al agente su propia cuenta de usuario.
- Utiliza webhooks para conocer el estado en lugar de que el agente tenga que leer los documentos.
- Ninguno de los proveedores de firma electrónica que hemos analizado ofrece un token exclusivo para el envío o para plantillas, incluido Formify. El servidor MCP de Formify te permite previsualizar cada documento antes de enviarlo y revocar el acceso desde un único lugar.
- Revisa la lista de comprobación de diez preguntas antes de conectar cualquier servidor MCP de firma electrónica.
¿Qué herramientas de firma electrónica puede utilizar un agente de IA? Docusign, PandaDoc, Scrive, Youtrust, Signaturit y Formify cuentan cada una con un servidor MCP o un conector. El servidor MCP de Formify dispone de 50 herramientas y permite al agente preparar, previsualizar y enviar documentos, mientras que el firmante verifica su identidad mediante un escaneo del pasaporte o del DNI y un selfie en vídeo (AES). La lista completa de herramientas se encuentra en la página de MCP de Formify. Formify ya figura en el directorio de complementos de ChatGPT. Añade Formify a ChatGPT y envía contratos para su firma desde el chat.
¿Qué puede hacer un agente de IA a través de un servidor MCP de firma electrónica?
A través de un servidor MCP de firma electrónica, un agente puede realizar el mismo tipo de acciones que se ven en el producto. Clasifícalas por riesgo antes de autorizar cualquiera de ellas.
- Consulta el archivo: Herramientas de Formify: list_documents, get_document, get_signed_document_url; Riesgo: Revela nombres, firmantes, valores de los campos y copias firmadas; Configuración predeterminada recomendada: Desactivada, salvo que la tarea lo requiera
- Preparación: Herramientas de Formify: upload_file, create_draft, get_draft_file; Riesgo: Bajo; no sale nada de la cuenta; Configuración predeterminada recomendada: Permitir
- Enviar: Herramientas de Formify: send_draft, create_document; Riesgo: Se contacta con terceros y no se puede anular el envío; Configuración predeterminada recomendada: Pedir confirmación a una persona cada vez
- Seguimiento o edición de firmantes: Herramientas de Formify: send_reminder, update_signee; Riesgo: Se contacta con terceros; Configuración predeterminada recomendada: Consultar a una persona cada vez
- Cancelar o eliminar: Herramientas de Formify: revoke_document, delete_document, delete_template; Riesgo: Destruye registros; Configuración predeterminada recomendada: Desactivado
- Configuración de la cuenta: Herramientas de Formify: register_webhook, rotate_webhook_secret, get_account_users; Riesgo: Cambios en los flujos de datos; Configuración predeterminada recomendada: Desactivado
El servidor MCP de Formify ofrece 50 herramientas. La lista de comprobación de producción de Formify recomienda que las acciones de envío, revocación, eliminación, recordatorio, webhook y descarga de documentos sean revisadas por una persona. Según la especificación MCP, los clientes deben considerar las anotaciones de las herramientas, como «solo lectura» y «destructiva», como no fiables a menos que el servidor sea de confianza, por lo que también debes configurar los permisos de las herramientas en tu cliente.
¿Por qué es arriesgado facilitarle a un agente los datos de tu cuenta para la firma?
Conceder a un agente tu cuenta de firma conlleva riesgos, ya que lee texto no fiable, suele tener más permisos de los que requiere la tarea y puede combinar datos privados, entradas no fiables y correo electrónico saliente en una misma sesión.
- El agente lee texto no fiable. Un contrato, un correo electrónico o un archivo de una contraparte pueden contener instrucciones. OWASP clasifica esto como «inyección indirecta de comandos» y señala que no está claro si existe una prevención infalible.
- El agente tiene más poder del que requiere la tarea. OWASP denomina a esto «exceso de agencia» y señala tres causas: exceso de funcionalidad, exceso de permisos y exceso de autonomía.
- Tres capacidades se unen en un único agente. Simon Willison denomina «tríada letal» a la combinación del acceso a datos privados, la exposición a contenidos no fiables y la capacidad de comunicarse con el exterior. Un agente de firma capaz de leer el archivo, abrir los contratos entrantes y enviar correos electrónicos reúne estas tres características.
Este patrón se ha puesto de manifiesto en otras herramientas. En mayo de 2025, Invariant Labs demostró cómo un problema malicioso en GitHub hacía que un agente extrajera datos de un repositorio privado y los incluyera en una solicitud de incorporación de cambios pública (Invariant Labs). En julio de 2025, General Analysis mostró un ticket de asistencia con instrucciones ocultas que hacían que un agente de base de datos copiara una tabla de tokens en el hilo del ticket (General Analysis). En ninguno de los dos casos se utilizó software de firma electrónica. Ambos casos ilustran el patrón que comparte un agente de firma.
Entradas relacionadas del glosario: IA oculta en los flujos de trabajo contractuales, riesgo de IA de la contraparte y fuga por «copiar y pegar».
¿Puede un agente de IA firmar un contrato en tu nombre?
No con una firma avanzada ni cualificada. Un agente puede preparar y enviar un documento, y la persona que lo firma es un ser humano. Una firma electrónica avanzada debe crearse con datos que el firmante pueda utilizar «bajo su exclusivo control» (eIDAS, artículo 26, modificado por el Reglamento (UE) 2024/1183), y las credenciales de un agente no cumplen ese requisito. En el caso de una firma simple, la ley es menos específica. Esta es nuestra interpretación, no un asesoramiento jurídico. En la práctica, diseña el flujo de manera que las acciones del agente terminen en «enviado», y el firmante complete la firma con su propio método de identificación. Para conocer las opciones de identificación, consulta cómo funciona una firma electrónica avanzada con un escaneo del pasaporte o del DNI y un selfie en vídeo.
¿Cómo se puede impedir que un agente de IA acceda a tu archivo de contratos?
Hay seis casos en los que un agente de firma no figura en el archivo:
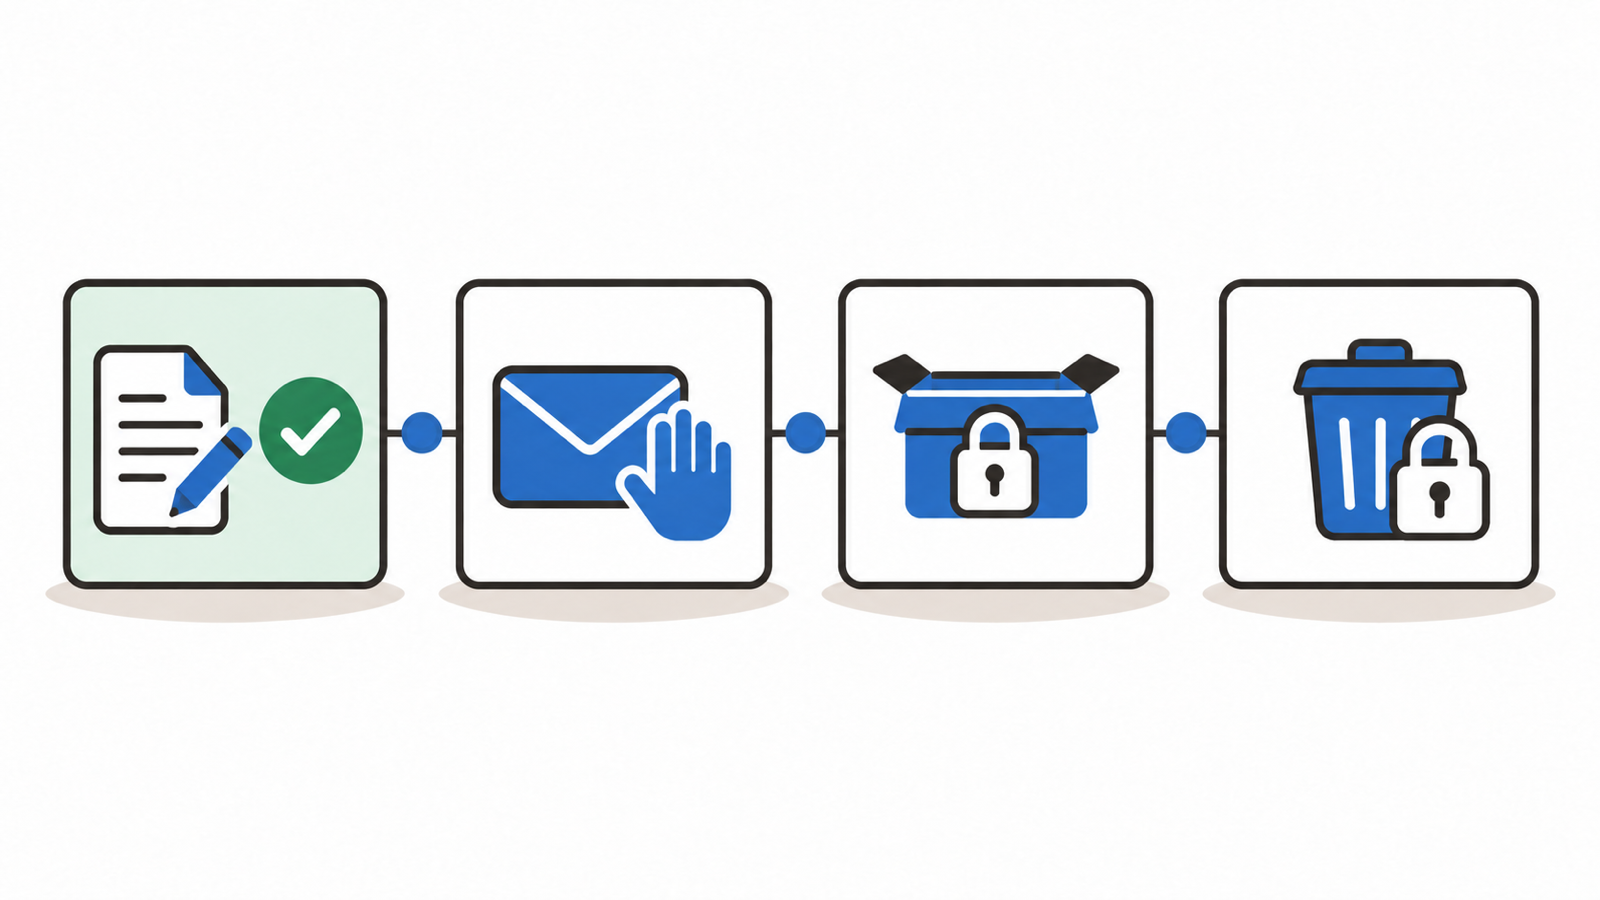
1. Concede el menor número posible de herramientas. En tu cliente de IA, activa solo las herramientas que requiera la tarea. Las herramientas MCP de OpenAI admiten una lista «allowed_tools»; el conector de la API de Anthropic admite una configuración predeterminada desactivada con ajustes por herramienta; y las aplicaciones de Claude te permiten desactivar herramientas individuales. Para que un agente solo pueda enviar datos en el lado del cliente, deja desactivadas las herramientas de lectura del archivo y todas las de eliminación; el token en sí mismo sigue teniendo acceso completo.
2. Haz que una persona intervenga antes de cada envío. La especificación MCP establece que «SIEMPRE DEBERÍA haber una persona en el proceso con la capacidad de rechazar las invocaciones de la herramienta». Utiliza un flujo de «borrador y confirmación»: el agente crea un borrador, tú lees el archivo del borrador y la lista de firmantes, y luego apruebas el envío. No hagas clic en «permitir siempre» en las herramientas de envío. En Formify, este es el flujo predeterminado: las funciones `create_draft` y `get_draft_file` te permiten previsualizar el documento antes de que `send_draft` envíe la invitación. El artículo «Cómo enviar un contrato para su firma desde Claude » muestra el flujo paso a paso.
3. Separa la identidad del agente. Utiliza un usuario o una cuenta específicos para el agente, con solo los documentos y plantillas que necesite. Se trata de una recomendación nuestra, no de una función del proveedor. De este modo se limita lo que puede ver un token, ya que un token ve lo mismo que ve su usuario.
4. Mantén separados los tres riesgos. Un agente que lea los contratos entrantes no debería poder, además, acceder al archivo ni enviar mensajes a direcciones arbitrarias. Utiliza un agente para elaborar documentos a partir de tus propias plantillas y a una persona para gestionar todo lo que llegue del exterior.
5. Obtén información sobre el estado mediante webhooks, no mediante lecturas del archivo. En lugar de dejar que el agente revise y abra los documentos para ver quién los ha firmado, configura un webhook para que tu propio sistema reciba los eventos de firma y le comunique al agente solo lo que necesita saber. Formify ofrece webhooks para eventos relacionados con documentos, como «document.signed» y «document.completed», con un secreto de firma HMAC que puedes rotar.
6. Haz que el acceso sea revocable y quede registrado. Es preferible utilizar OAuth en lugar de una clave de API de larga duración, para que puedas revocar el acceso desde un único lugar y mantener un registro de auditoría. La especificación MCP establece que los clientes deben registrar el uso de las herramientas con fines de auditoría. En Formify, el historial de cada documento y el registro de auditoría imprimible muestran lo que ha ocurrido con él, y el registro de tu cliente de IA muestra lo que ha hecho el agente.
¿Qué puede y qué no puede hacer actualmente el servidor MCP de firma electrónica de Formify?
Se ha comprobado con la documentación para desarrolladores de Formify y con la aplicación el 12 de noviembre de 2026:
- Inicio de sesión mediante OAuth con PKCE y una pantalla de consentimiento: Disponible. La pantalla de consentimiento describe lo que la aplicación puede leer y escribir; no es posible limitar esa autorización en la pantalla.
- Vigencia del token: Los tokens de acceso tienen una vigencia de 1 hora y se renuevan automáticamente; la renovación (token de actualización) tiene una vigencia de 60 días.
- Vista previa antes del envío: Disponible. Las funciones `create_draft` y `get_draft_file` muestran el documento antes de que `send_draft` envíe la invitación.
- Revocar una aplicación: Disponible en: Ajustes > Integración > Aplicaciones autorizadas; a continuación, «...» > «Revocar».
- Webhooks para el estado: Disponible, con un secreto HMAC renovable
- Descarga de una copia firmada: la función get_signed_document_url devuelve un enlace de descarga válido durante 10 minutos, no el archivo en sí
- Clave API como alternativa a OAuth: disponible; se recomienda utilizar OAuth cuando tu herramienta lo admita
- Auditoría: Cada documento cuenta con su propio historial y un registro de auditoría imprimible, y en «Configuración» se indica cuándo se concedió acceso a cada aplicación y quién lo hizo. No existe un registro independiente para cada aplicación conectada, por lo que debes utilizar el registro de herramientas de tu cliente de IA para las acciones propias del agente.
- Aprobación por parte del servidor antes del envío: el servidor no la exige. Tu cliente de IA lo solicita antes de cada envío, y las descripciones de las herramientas y la función «send-contract» de Formify indican al agente que lo confirme primero.
- Token de solo envío, solo plantillas o limitado a una carpeta: No disponible. Un token actúa como el usuario que ha iniciado sesión y ve todo lo que ve ese usuario, por lo que debes utilizar un usuario específico (patrón 3).
- La lista completa de herramientas se encuentra en la página de MCP de Formify.
El límite de los «documentos que el usuario puede ver» lo constituyen los documentos propios del usuario más aquellos compartidos dentro de la cuenta. Los documentos que otro usuario mantiene como privados no se comparten con los administradores. Para el agente, esa es la razón por la que se utiliza un usuario específico (patrón 3).
Tampoco hemos encontrado ningún proveedor que documente un token «solo para envío», «solo para plantillas» o «limitado a carpetas». Lo que sí documentan los cinco proveedores que cuentan con su propio servidor MCP o conector es lo siguiente:
- Docusign: Control de acceso más restrictivo documentado: utiliza OAuth de Docusign; la guía indica que siguen siendo de aplicación los permisos, controles de acceso y políticas de auditoría existentes, y que los ámbitos de permiso determinan a qué datos del acuerdo se puede acceder; Confirmación antes del envío: la guía indica que los flujos de trabajo confidenciales pueden requerir una revisión humana. Docusign afirma que el servidor MCP «está disponible de forma generalizada»; Fuente: Guía del conector Claude MCP de Docusign (docusign.com), consultada el 12 de noviembre de 2026.
- PandaDoc: Control de acceso más restrictivo documentado: No se ha encontrado en las páginas que hemos consultado. El servidor oficial de MCP tiene una dirección global y otra europea, y el conector que aparece en el directorio de Claude solo funciona con la región global; Confirmación antes del envío: No se ha encontrado en las páginas que hemos consultado; Fuente: Documentación de MCP de PandaDoc (developers.pandadoc.com), consultada el 12 de noviembre de 2026
- Scrive: El control de acceso más restringido del que hay constancia: el asistente «solo obtiene tus permisos, nada más»; acceso revocable; inicio de sesión con una cuenta de Scrive; confirmación antes del envío: «Tu asistente te pregunta antes de enviar nada»; Fuente: documentación de MCP de Scrive (mcpdocs.scrive.com), consultada el 12 de noviembre de 2026
- Youtrust: El control de acceso más restrictivo documentado: un «AI Connector» desarrollado sobre MCP con inicio de sesión mediante OAuth, para Claude, ChatGPT y Mistral Vibe; permite enviar mensajes a partir de una plantilla existente, mostrar una lista de solicitudes pendientes y comprobar su estado, y está disponible en todos los planes; Confirmación antes del envío: no se ha encontrado en las páginas que hemos consultado; Fuente: Página del «AI Connector» de Youtrust (youtrust.com), consultada el 12 de noviembre de 2026
- Signaturit: El control de acceso más restrictivo documentado: inicio de sesión mediante OAuth a través del navegador; cada una de sus 49 herramientas está marcada como de solo lectura o destructiva, lo que te ayuda a decidir cuáles permitir; Confirmación antes del envío: no se ha encontrado en las páginas que hemos consultado; Fuente: página de MCP de Signaturit (signaturit.com), consultada el 12 de noviembre de 2026
Tómatelo como una visión general y pregúntale directamente a cada proveedor.
¿Qué ve realmente el proveedor de IA?
El modelo de IA que lee los resultados de tu herramienta es el mismo que utiliza tu propio cliente, como Claude o ChatGPT. El servidor MCP de Formify no recurre por sí mismo a ningún modelo de lenguaje. Devuelve resultados estructurados: metadatos del documento, nombres de los firmantes y datos de contacto, valores de los campos. Una herramienta, «get_draft_file», devuelve el PDF del borrador completo (en formato base64) al contexto del modelo. En cambio, la copia firmada se devuelve como un enlace de corta duración.
En virtud del RGPD, limita la información que facilitas: el artículo 5, apartado 1, letra c), exige que los datos personales sean «adecuados, pertinentes y limitados a lo necesario». Comprueba las condiciones de tratamiento de datos de tu proveedor de IA, ya que el hecho de que el proveedor actúe como encargado del tratamiento con arreglo al artículo 28 depende del contrato que tengas con él. Las funciones de IA de Formify dentro de la cuenta (no en el servidor MCP) constituyen una vía independiente. En la configuración de la UE, un administrador puede optar por ejecutar la IA únicamente con Mistral a través de su punto de conexión de la UE. El asistente de IA que se puede adjuntar a los documentos enviados para su firma aún no forma parte de la configuración de la UE.
¿Qué debes preguntar antes de conectar un agente a un servidor MCP de firma electrónica?
Haz estas diez preguntas antes de contratar a un agente; las dos primeras determinan si el agente puede leer tu archivo.
- ¿Es posible limitar un token únicamente al envío, sin acceso de lectura a los documentos existentes?
- ¿Se puede limitar un token a determinadas plantillas o carpetas?
- ¿El servidor exige una confirmación manual antes de enviar un mensaje, o solo la recomienda?
- ¿Las herramientas están etiquetadas como «solo lectura» y «destructivas», y sigues limitándolas en tu cliente?
- ¿El inicio de sesión se realiza mediante OAuth con PKCE? ¿Se puede revocar el acceso desde un único lugar?
- ¿Cuánto tiempo duran los tokens y qué derechos otorga una clave API?
- ¿Se registra cada acción de los agentes en un registro de auditoría que puedas consultar?
- ¿Puede el agente obtener el estado de la firma a través de webhooks en lugar de consultar el archivo?
- ¿Qué ve el cliente de IA en los resultados de la herramienta? ¿Y el proveedor lo minimiza?
- ¿Dónde se alojan los datos y quiénes son los subencargados del tratamiento?
Preguntas frecuentes
¿Puedo impedir que un agente lea los contratos firmados?
Solo si no se le conceden las herramientas necesarias para leerlos y se utiliza un usuario específico que no pueda ver esos documentos. Actualmente, esto se configura en el cliente y en la cuenta, no es una opción relacionada con el token del proveedor.
¿Es suficiente con una confirmación humana?
Es el último control antes de que un contrato llegue a un tercero, por lo que detecta lo que otros controles pasan por alto. No sustituye a la limitación de lo que el agente puede leer.
¿Debería el agente utilizar una clave API o OAuth?
Es preferible utilizar OAuth siempre que tu herramienta lo admita, ya que puedes revocarlo desde un único lugar. Una clave API es un secreto de larga duración, así que guárdala con cuidado.
¿El procesamiento de IA exclusivo de la UE protege mis contratos aquí?
Se aplica a las funciones de IA de tu cuenta de Formify cuando la configuración de la UE está activada, pero aún no al asistente de IA asociado a los documentos que se van a firmar. Un agente de tu propio cliente de IA utiliza el modelo y la región de ese cliente.
Fuentes
- Especificación MCP, versión 28 de julio de 2026: herramientas, autorización y buenas prácticas de seguridad
- OWASP LLM01: inyección de comandos y LLM06: agencia excesiva
- Simon Willison, «La trifecta letal para los agentes de IA», 16 de junio de 2025
- Reglamento (UE) n.º 910/2014 (eIDAS)
- RGPD (Reglamento (UE) 2016/679), artículos 5 y 28
- Informes de incidentes: Invariant Labs, GitHub MCP, Análisis general, Supabase MCP
- Páginas de los proveedores, mencionadas en la lista anterior y consultadas el 12 de noviembre de 2026: guía del MCP de Docusign, documentación del MCP de PandaDoc, documentación del MCP de Scrive, Youtrust AI Connector, página del MCP de Signaturit. Formify: documentación para desarrolladores y página del MCP de Formify.


